

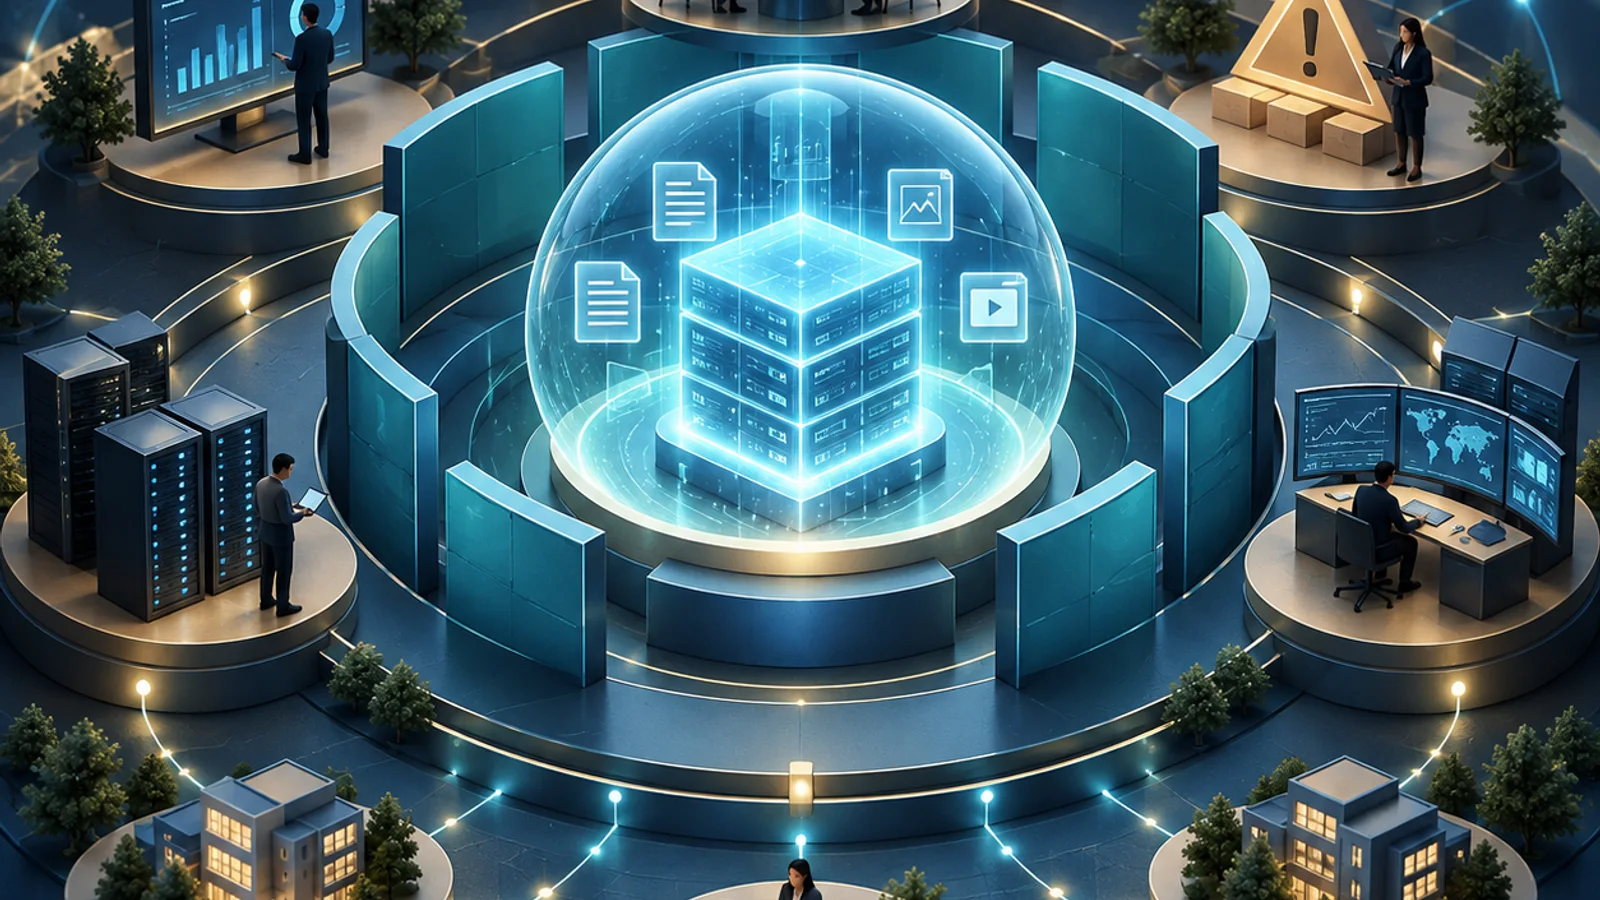
قد تملك المؤسسة أدوات أمنية متقدمة، ومع ذلك تبقى حسابات موظفين غادروا العمل نشطة، أو تُحفظ ملفات حساسة في أماكن لا يعرفها المسؤولون. يعالج نظام إدارة أمن المعلومات هذه الفجوة بين التقنية وطريقة العمل. يحدد ISO/IEC 27001:2022 متطلبات بناء النظام وتشغيله وتحسينه لإدارة مخاطر المعلومات، سواء كانت رقمية أو ورقية أو متداولة بين الأشخاص. وهو يساعد على تنظيم المسؤوليات والقرارات والأدلة، ولا يقدم وعداً بانعدام الحوادث.
ابدأ بالمعلومات التي يحتاجها العمل
اسأل أولاً: ما المعلومات التي تعتمد عليها خدماتنا؟ من يملكها؟ أين تُحفظ؟ ومن يستخدمها أو يشاركها؟ تشمل الأمثلة ملفات العملاء والعقود والتصاميم وبيانات الموظفين والسجلات التشغيلية. ليست كل المعلومات متساوية في الحساسية أو الأهمية، لذلك حدد أثر كشفها أو تغييرها أو فقد الوصول إليها قبل اختيار الحماية المناسبة.
تقوم الحماية على السرية (Confidentiality)، أي إتاحة المعلومات للمصرح لهم؛ والسلامة (Integrity)، أي حماية دقتها واكتمالها من التغيير غير المناسب؛ والإتاحة (Availability)، أي إمكان استخدامها عند الحاجة. إرسال ملف إلى الشخص الخطأ يمس السرية، وتعديل قيمة دون صلاحية يمس السلامة، وتعطل الوصول إلى سجل مطلوب يمس الإتاحة. وقد يمس حادث واحد أكثر من جانب.
حدد نطاقاً واضحاً ومسؤوليات فعلية
حدد الخدمات والمواقع والأشخاص والأنظمة التي يشملها النظام، ثم بيّن علاقاتها بما يقع خارجه. إذا كانت الخدمة تعتمد على مزود سحابي أو فريق موارد بشرية مشترك، فلا تختفِ هذه العلاقة لمجرد أن الطرف خارج النطاق. وضح المسؤوليات والواجهات ومتطلبات المورد، وما الأدلة التي تحتاجها للتأكد من أن الاعتماد عليه يُدار بصورة مناسبة.
تتحمل القيادة مسؤولية توجيه النظام وتوفير الموارد، بينما يشارك أصحاب العمليات والمعلومات في تقييم المخاطر وقرارات معالجتها. التقنية تنفذ جانباً مهماً، لكنها لا تستطيع وحدها تحديد الأثر التجاري أو قبول كل المخاطر. حدد من يعتمد الصلاحيات، ومن يتابع الموردين، ومن يقرر الاستجابة للحوادث، ومن يوافق على المخاطر المتبقية ضمن صلاحية واضحة.
قيّم المخاطر بطريقة قابلة للتكرار
صف الخطر كسيناريو مفهوم: قد يصل شخص غير مصرح له إلى ملفات العملاء بسبب بقاء صلاحية قديمة، مما يؤدي إلى كشف معلومات حساسة. اربط السيناريو بالمعلومات المتأثرة ونقاط الضعف والضوابط الحالية. استخدم معايير متفقاً عليها للاحتمال والأثر والقبول، وسجّل مالك الخطر والأدلة والافتراضات. لا توجد فائدة من درجة ملونة لا يستطيع الفريق تفسيرها.
يمكن للمؤسسة استخدام طريقة نوعية أو كمية تناسبها؛ لا تفترض أن مصفوفة معينة أو ضرب رقمين هو النموذج الوحيد الذي يفرضه المعيار. الأهم أن تنتج الطريقة نتائج متسقة ومفيدة للقرار. راجع التقييم عند تغير خدمة أو مورد أو تقنية، وبعد حادث مهم، أو عندما تظهر معلومات جديدة تغيّر تقدير الاحتمال أو الأثر.
اختر المعالجة ثم وثّق قابلية التطبيق
بعد التقييم، اختر المعالجة المناسبة: تقليل الخطر بضوابط، أو تجنب النشاط المسبب له، أو مشاركته بترتيب مناسب، أو قبوله وفق المعايير والصلاحيات. التعاقد مع مورد أو شراء تأمين لا يمحو مسؤوليات المؤسسة ولا يلغي كل الأثر. ضع خطة تبين الإجراء والمسؤول والموارد والموعد وكيفية التحقق، واحصل على موافقة مالك الخطر على الخطة وقبول الخطر المتبقي.
حدد الضوابط اللازمة للمعالجة، ثم قارنها بالملحق A للتأكد من عدم إغفال ضابط لازم. لا تطبق جميع ضوابط الملحق آلياً، ولا تستبعد ضابطاً لمجرد أنه مكلف. قد تحتاج أيضاً إلى ضوابط غير واردة فيه. يجب أن يتضمن بيان قابلية التطبيق الضوابط اللازمة، ومبررات إدراجها، وما إذا نُفذت، ومبررات استبعاد أي ضابط من الملحق. اربط البيان بالتقييم وخطة المعالجة، وراجع اتساقها معاً.
لا تخلط بين اختيار الضوابط وبين إسقاط متطلبات نظام الإدارة. متطلبات البنود 4 إلى 10 ليست قائمة اختيار عند ادعاء المطابقة. أما ISO/IEC 27002:2022 فيقدم إرشادات للضوابط، ولا يحل محل متطلبات ISO/IEC 27001 أو تقييم مخاطر المؤسسة.
حوّل الضوابط إلى ممارسة يمكن إثباتها
قد تشمل المعالجة إدارة الصلاحيات والتوعية والنسخ الاحتياطي وضبط التغيير والموردين والاستجابة للحوادث، بحسب الحاجة. لكل ضابط حدد من ينفذه ومتى، وما الحالات الاستثنائية، وما دليل التنفيذ. سياسة منح الصلاحية لا تكفي إذا لم توجد طلبات معتمدة ومراجعات فعلية وإزالة للصلاحيات عند تغير الدور أو مغادرة العمل.
اختبر الفعالية لا الوجود فقط. اكتمال مهمة النسخ الاحتياطي لا يثبت إمكانية استعادة المعلومات؛ اختبر الاستعادة ضمن خطة آمنة ومصرح بها. ووجود تدريب لا يثبت فهم العاملين؛ استخدم أسئلة أو مواقف عملية تناسب عملهم. احمِ سجلات الاختبار والأدلة نفسها، لأنها قد تحتوي على تفاصيل حساسة لا ينبغي تداولها بلا حاجة.
مثال عملي: إغلاق صلاحيات المغادرين
هذا مثال افتراضي يوضح طريقة التفكير، وليس مدة إلزامية يحددها المعيار. اكتشفت مؤسسة أن إشعار مغادرة الموظف يصل إلى التقنية متأخراً، وأن بعض الخدمات السحابية لا تظهر في قائمة إلغاء الوصول. لا يكفي حذف حساب واحد؛ يجب حصر الحسابات المرتبطة بالخدمة، وتحديد وقت الإلغاء المعتمد وطريقة إبلاغ المسؤولين، مع مراعاة الحالات العاجلة.
تتفق الموارد البشرية وصاحب العمل والتقنية على مسار إشعار معتمد، وتحدد المؤسسة ضابطاً للتحقق من إلغاء الوصول في الوقت المطلوب. ينفذ مسؤول التقنية الإجراء، ويتحقق شخص مخول من النتيجة ويسجل الدليل. تُدار الاستثناءات بموافقة محددة ومدة انتهاء، ولا تُترك كاستثناءات دائمة بلا مراجعة.
أظهرت عينة أولية أن 8 من أصل 10 حالات أُغلقت جميع صلاحياتها ضمن الوقت المعتمد، أي 80%. يراجع الفريق الحالتين المتأخرتين وأسبابهما وأثرهما، ولا يعتبر النسبة المرتفعة مبرراً لقبول وصول غير مصرح به. بعد الإصلاح، يختبر حالات لاحقة، ويتحقق من اكتمال قائمة الأنظمة. هذا المؤشر يقيس التوقيت في العينة؛ ولا يثبت بمفرده عدم وجود حسابات مجهولة أو تسرب سابق.
راجع النظام وحسّنه باستمرار
نفذ تدقيقاً داخلياً يراجع التطبيق والأدلة بموضوعية، ثم اعرض على المراجعة الإدارية حالة المخاطر والضوابط والحوادث والأهداف والموارد. عالج عدم المطابقة وأسبابها وتحقق من فعالية الإجراء التصحيحي. يساعد تسلسل خطط–نفذ–تحقق–حسّن (PDCA) على ربط التخطيط بالتشغيل والمراجعة، بدلاً من ترك النظام لموسم التدقيق الخارجي.
حتى تاريخ مراجعة المقال في 6 أكتوبر 2026، تعرض ISO إصدار 2022 وتعديله ISO/IEC 27001:2022/Amd 1:2024 المتعلق بالعمل المناخي. راجع التعديل ضمن فهم السياق ومتطلبات الأطراف المعنية، وحدد الصلة بنتائج النظام. قد تستحق مخاطر انقطاع الطاقة أو تأثر موقع معالجة المعلومات الدراسة بحسب الظروف؛ لا تفترض أنها تنطبق بالطريقة نفسها على كل مؤسسة.
ما الذي تثبته الشهادة؟
تتعلق الشهادة بنظام الإدارة داخل النطاق المحدد فيها؛ ليست ضماناً لاستحالة الاختراق، ولا شهادة أمان لكل منتج أو فرع تابع للمؤسسة. تحقق من الإصدار والنطاق والحالة والصلاحية، ومن اعتماد جهة المنح ونطاقه عندما تطلب شهادة معتمدة. لا تحول شهادة مزود سحابي إلى ادعاء بأن مؤسستك نفسها حاصلة على الشهادة.
هل النظام مسؤولية التقنية فقط؟ لا. يحتاج إلى القيادة وأصحاب المعلومات والموارد البشرية والمشتريات والتشغيل، بحسب النطاق.
هل تكفي شهادة المورد أو اختبار اختراق واحد؟ لا. هما مدخلان محتملان للأدلة، وتظل الحاجة قائمة إلى فهم نطاقهما وحدودهما وإدارة مسؤوليات المؤسسة.
هل يمكن الاستفادة دون طلب شهادة؟ نعم، يمكن تطبيق النظام لتحسين إدارة المخاطر، مع مراعاة الالتزامات التعاقدية والتنظيمية المنطبقة.
قراءة مرتبطة
راجع ما هو الآيزو؟ لفهم الفرق بين المعيار والتطبيق والشهادة. يمكن الاستفادة من إطار NIST للأمن السيبراني كمرجع مكمل، لكنه ليس بديلاً عن متطلبات المطابقة للمعيار. يشرح هذا المقال منهج التطبيق بمثال توضيحي؛ وللمقارنة التفصيلية استخدم النص المرخص والتعديل المنطبق.